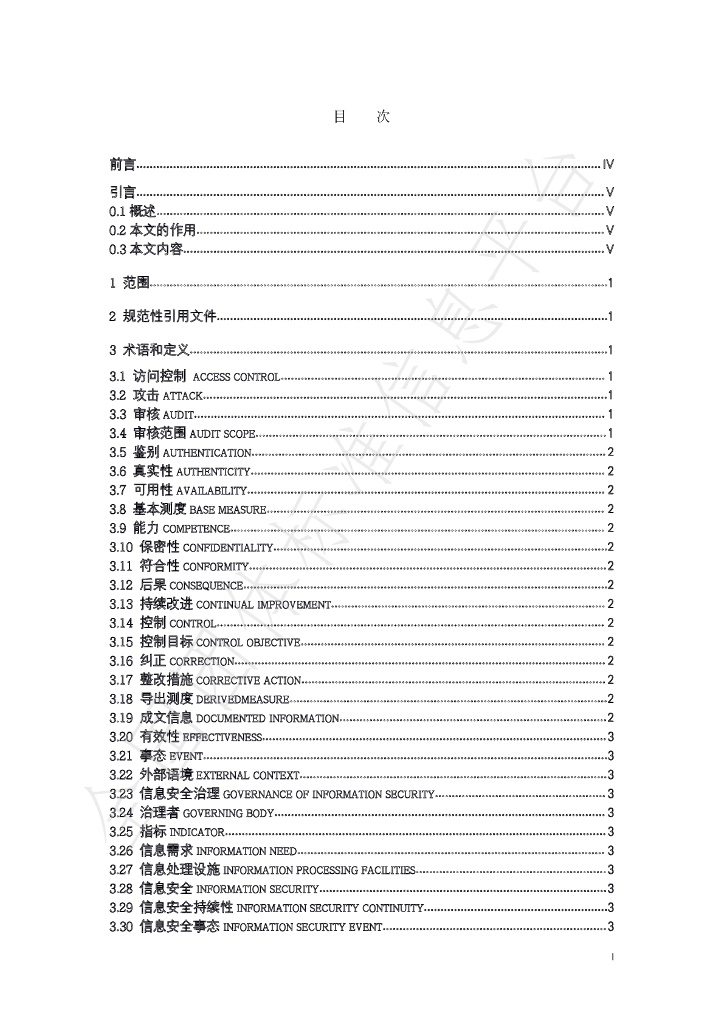
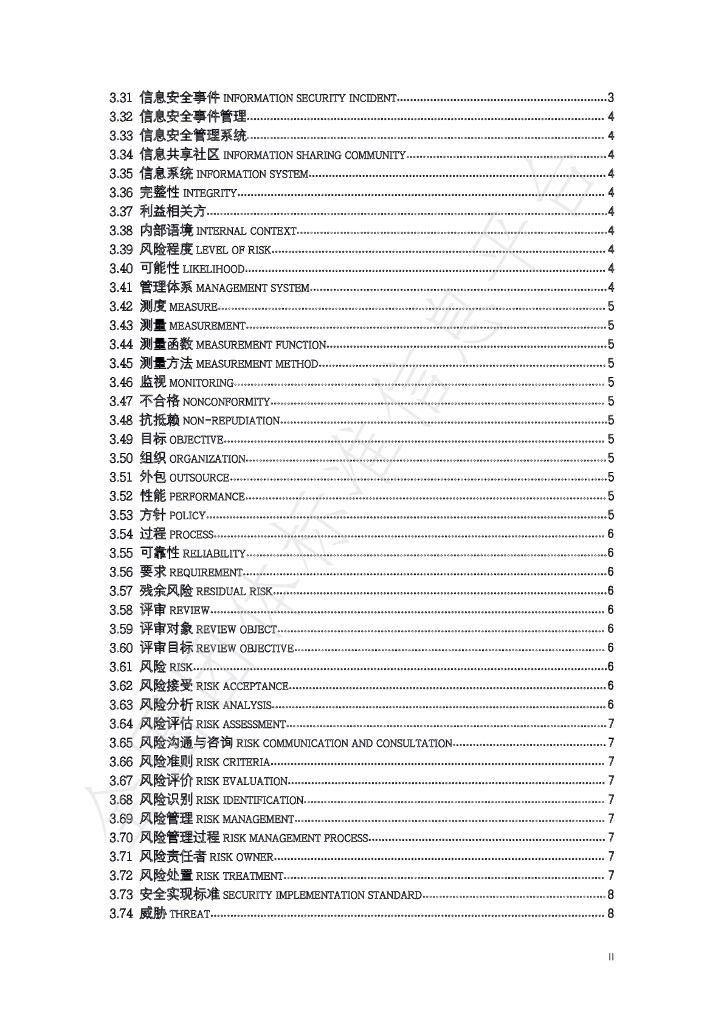
信息安全技术 开源软件安全使用规范
标准状态
发布于:2019-12-17
实施于:2020-01-01
废止
基本信息
T/CFAS 0001-2019
现行
2019-12-17
2020-01-01
北京长风信息技术产业联盟
北京长风信息技术产业联盟
北京长风信息技术产业联盟、中国科学院软件研究所、中科软智(北京)科技有限公司、北京中科微澜科技有限公司、北京合睿科技有限公司。
吴敬征、郭维、杨牧天、罗天悦、刘梅、倪琛、吴亚丽、武延军、孙启。
标准简介
软件不安全因素主要来源于软件自身存在的错误和缺陷引起的安全漏洞,以及通过安全漏洞进行的各种攻击。通过开源软件漏洞检测和监测技术,减少软件的安全漏洞,从而有效的抵御攻击。本规范主要规范了开源软件在使用上的各种安全规范,将在不同阶段中所需要注意的安全问题和相关安全规范进行进一步的描述和规定,以提高开源软件的安全性和抵御攻击的能力。
内容预览