安全等级测评量化评价
标准状态
基本信息
标准简介
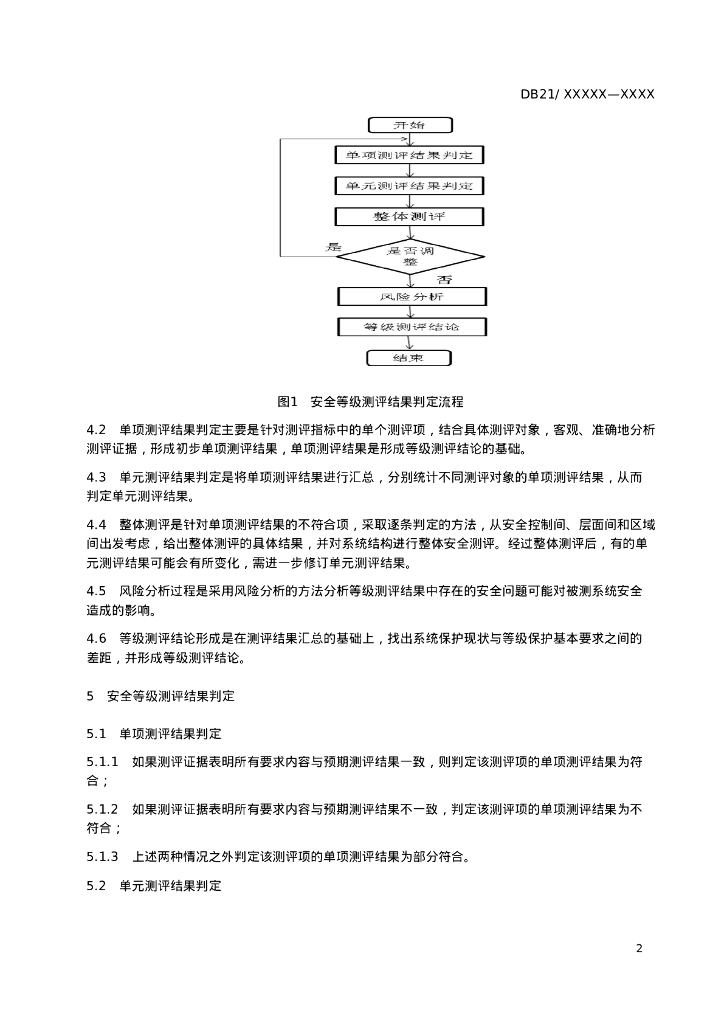
目 次 前 言 II 引 言 III 1 范围 1 2 规范性引用文件 1 3 术语和定义 1 4 安全等级测评判定流程 1 5 安全等级测评结果判定 2 6 风险分析 3 7 量化评价 4 附 录 A (资料性附录) 量化评价计算示例 6 参 考 文 献 10 前 言 本标准的编制依据GB/T 1.1-2009 《标准化工作导则 第1部分:标准的结构和编写规则》的要求进行。 本标准由辽宁省经济和信息化委员会提出。 本标准由辽宁省质量技术监督局归口。 本标准附录A为资料性附录。 本标准起草单位:辽宁北方实验室有限公司。 本标准主要起草人:于春刚、郭剑锋、吴治、郝玉军、姜志坤、王智纲。 本标准为首次发布。 引 言 《关于信息系统安全等级保护工作的实施意见》(公通字[2004]66号)和《信息安全等级保护管理办法》(公通字[2007]43号)等有关文件的出台,加快推进了我国信息系统安全等级保护工作的实施,等级测评是信息系统安全等级保护工作的重要环节。 本标准是GB/T 22239-2008的相关配套标准之一。本标准针对依据GB/T 22239-2008等相关标准规范开展安全等级测评,提出对安全等级测评进行量化评价的一种方法。 信息系统安全等级测评量化评价方法 1 范围 本标准规定了安全等级测评判定流程、安全等级测评结果判定、风险分析、量化评价等内容。 本标准适用于根据GB/T 22239-2008进行信息系统安全等级测评,对测评结果在风险分析的基础上进行量化评价。 2 规范性引用文件 下列文件对于本文件的应用是必不可少的。凡是注日期的引用文件,仅所注日期的版本适用于本文件。凡是不注日期的引用文件,其最新版本(包括所有的修改单)适用于本文件。 GB/T 22239-2008 信息安全技术 信息系统安全等级保护基本要求 GB/T 20984-2007 信息安全技术 信息安全风险评估规范 3 术语和定义 GB/T 22239和GB/T 20984确立的以及下列术语和定义适用于本标准。 3.1 等级测评 确定信息系统安全保护能力是否达到相应等级基本要求的过程。 3.2 测评对象 信息系统的组成部分,包括整体对象,如机房、办公环境、网络等,也包括具体对象,如边界设备、网关设备、服务器设备、工作站、应用系统等。 4 安全等级测评判定流程 4.1 安全等级测评判定流程如图1所示: 图1 安全等级测评结果判定流程 4.2 单项测评结果判定主要是针对测评指标中的单个测评项,结合具体测评对象,客观、准确地分析测评证据,形成初步单项测评结果,单项测评结果是形成等级测评结论的基础。 4.3 单元测评结果判定是将单项测评结果进行汇总,分别统计不同测评对象的单项测评结果,从而判定单元测评结果。 4.4 整体测评是针对单项测评结果的不符合项,采取逐条判定的方法,从安全控制间、层面间和区域
内容预览